Der Kristijan Jurčić Podcast, Folge 59
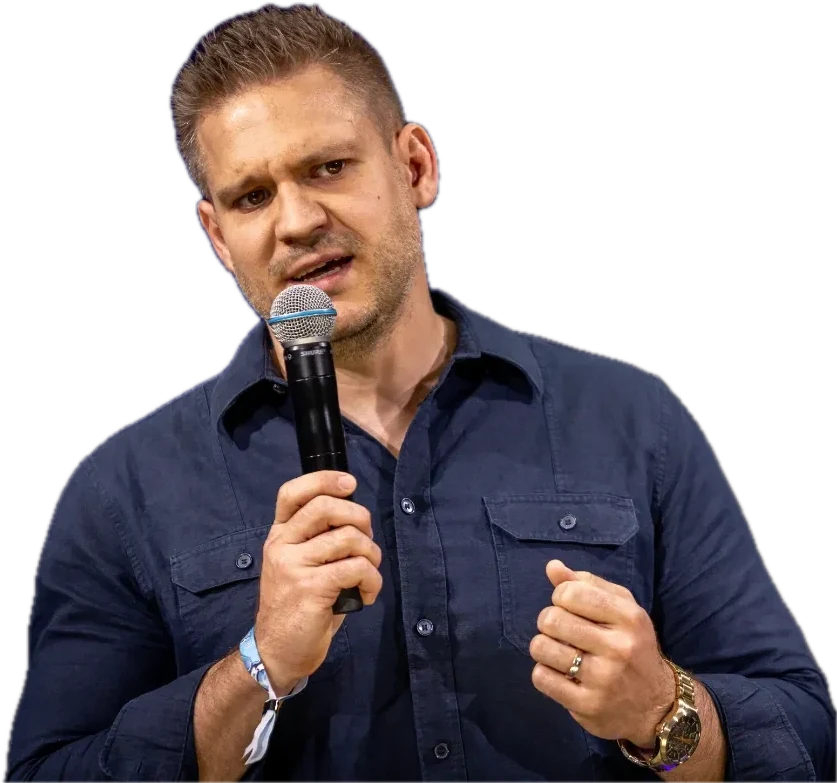
Marc Pastuska
 YouTube
 Spotify
Man kriegt ja keine Phishing-Mail, nur damit eine nette Konversation passiert.
Die ganze Folge mit Marc
Erst mit deinem Klick wird eine Verbindung zu YouTube aufgebaut und deine IP-Adresse übermittelt. Wir verwenden den erweiterten Datenschutzmodus von youtube-nocookie.com.
7 Dinge, die du aus der Folge mitnimmst
- 01
Prüfe, was eine Mail von dir will
Fehlerfreie Sprache und der richtige Name beweisen nichts mehr. Achte auf den Inhalt: Macht die Mail Druck, beruft sie sich auf Autorität, will sie einen Klick oder ein Passwort?
- 02
Im Zweifel auflegen und selbst nachfragen
Stimmen lassen sich mit wenigen Sekunden Material nachahmen. Ruf die Person über den bekannten Weg an und lege im Unternehmen fest, dass bei Zahlungen immer rückgefragt wird.
- 03
Sensible Daten gehören nicht in Gratis-KI
Wer nichts zahlt, zahlt mit seinen Daten. Personaldaten und Geschäftsgeheimnisse haben in Tools, die mit Eingaben trainieren dürfen, nichts verloren.
- 04
Schließ den Auftragsverarbeitungsvertrag ab
Wird dein Hoster oder ein anderer Dienstleister gehackt, haftest du als Verantwortlicher. Der Vertrag ist meist mit drei, vier Klicks erledigt.
- 05
Sprich schon im Onboarding über Phishing
Neue Mitarbeiter kennen die Abläufe noch nicht und wollen keine Fehler machen. Kläre am ersten Tag, wie IT und Geschäftsführung wirklich kommunizieren.
- 06
Hab einen Notfallplan, bevor etwas passiert
Im Ernstfall musst du wissen, wer die Ansprechpartner sind und ob es Backups gibt. Ab Kenntnis laufen 72 Stunden für die Meldung bei der Aufsichtsbehörde.
- 07
Zahl nach Möglichkeit kein Lösegeld
Wer zahlt, gilt als lohnendes Ziel und wird wieder angegriffen. Lass erst von einer IT-Forensik prüfen, welche Daten wirklich abgeflossen sind.
Marc Pastuska
Marc Pastuska ist seit 2010 im Datenschutz tätig und betreut als Datenschutzbeauftragter Unternehmen vom Startup bis zum Konzern, mit besonderem Fokus auf den Mittelstand. Er ist selbst Unternehmer und übersetzt DSGVO und KI-Verordnung in das, was für den jeweiligen Betrieb wirklich zählt.
In seinen Schulungen spricht er über Phishing, Voice-Cloning und den sicheren Umgang mit KI-Tools. Im Ernstfall begleitet er Kunden gemeinsam mit IT-Forensikern und Anwälten durch Cyberangriffe und Datenpannen. Mit dem Tatort Mittelstand veranstaltet er in Monheim am Rhein ein eigenes Live-Event rund um Sicherheit.
Fragen, die Marc in der Folge beantwortet
Laut Marc taugen Schreibfehler, falsche Anrede oder eine seltsame Absenderadresse nicht mehr als Warnzeichen, weil Angreifer ihre Mails mit KI erstellen. Entscheidend ist der Inhalt: Was will die Mail von dir?
- Wird Druck aufgebaut oder mit Folgen gedroht?
- Beruft sich die Mail auf den Chef, die IT oder die Bank?
- Sollst du klicken, ein Passwort eingeben oder Geld überweisen?
Im Zweifel nicht auf „Antworten“ klicken, sondern die Person über einen bekannten Weg selbst kontaktieren.
Marc nennt das den Enkeltrick auf Steroiden: Ein paar Sekunden Tonmaterial aus einem Video oder Podcast reichen, um die Stimme eines Geschäftsführers nachzuahmen. Er rät, im Zweifel aufzulegen und selbst zurückzurufen.
Unternehmen sollten feste Abläufe schaffen, damit Mitarbeiter bei ungewöhnlichen Anweisungen wie einer eiligen Überweisung immer rückfragen.
Marc warnt davor, sensible Daten in Gratis-Versionen von KI-Tools einzugeben oder in Bezahl-Versionen, bei denen das Training nicht ausgeschaltet ist. Die Anbieter dürfen mit diesen Eingaben trainieren, und Inhalte können später in Antworten auftauchen. Das gilt für Angaben zu Mitarbeitern, etwa beim Schreiben eines Zeugnisses, genauso wie für Geschäftsgeheimnisse.
Marc empfiehlt, sofort den Datenschutzbeauftragten und die IT zu informieren und nach dem Notfallplan vorzugehen. Sind personenbezogene Daten betroffen, muss der Vorfall innerhalb von 72 Stunden bei der Aufsichtsbehörde gemeldet werden.
Eine IT-Forensik klärt, welche Daten abgeflossen sind und ob die Lücke geschlossen ist. Außerdem rät er, die Polizei einzuschalten, die eigene Stellen für Cybercrime hat. Nicht kopflos alles vom Strom nehmen: Das kann Beweise vernichten.
Marc rät, wenn es irgendwie geht, nicht zu zahlen. Wer zahlt, landet nach seinen Worten auf einer Liste lohnender Opfer und wird erneut angegriffen. In einem seiner Fälle zeigte die IT-Forensik, dass die Angreifer geblufft hatten und kaum mehr Daten besaßen als die bereits veröffentlichten.
Quishing ist Phishing über QR-Codes. Marc nennt gefälschte Briefe, die angeblich vom Finanzamt kommen, falsche Strafzettel am Auto und überklebte QR-Codes an Ladesäulen oder auf Restauranttischen. Wer den Code scannt, landet auf einer gefälschten Seite, die Zugangsdaten abfragt. Scannt ein Mitarbeiter so einen Code mit dem Firmenhandy, kann Schadsoftware ins Unternehmen gelangen.
Ja, sagt Marc. Viele verlassen sich darauf, dass alles in den AGB steht, doch oft muss der Vertrag einmal ausdrücklich abgeschlossen werden. Fehlt er und der Dienstleister wird gehackt, hast du als Verantwortlicher ein Problem, obwohl du selbst nichts falsch gemacht hast. In den meisten Fällen sind es drei, vier Klicks.
Das ganze Gespräch zum Nachlesen
0:00Intro
In diesem Podcast spreche ich mit Marc Pastuska. Marc ist seit 2010 im Datenschutz tätig und betreut Unternehmen vom Startup bis zum Konzern, mit einem besonderen Fokus auf den Mittelstand. Mit seinen Full-Service-Lösungen hilft er Unternehmern, Datenschutz und neue KI-Anforderungen praxisnah umzusetzen, damit sie sich auf ihr Geschäft konzentrieren können.
Wir sprechen darüber, wie viel Fremde im Internet über dich herausfinden können, wie Betrüger mit KI sogar die Stimme deines Chefs nachmachen und warum Phishing-Mails heute kaum noch an schlechten Formulierungen zu erkennen sind. Außerdem geht es darum, welche Fehler Unternehmen beim Umgang mit ChatGPT und sensiblen Daten machen und was zu tun ist, wenn ein Cyberangriff plötzlich den ganzen Betrieb lahmlegt.
Dazu erzählt Marc von echten Fällen aus seiner Arbeit und erklärt, wie du dein Unternehmen besser vorbereiten kannst. Ich wünsche dir jetzt ganz viel Spaß beim Zuhören.
1:01Was dein Name im Internet über dich verrät
Vielleicht hast du auch schon diese Videos auf YouTube gesehen. Ich habe ganz viele davon gesehen, wo sich zum Beispiel so ein Experte zum Thema Datenschutz oder IT-Sicherheit mit jemandem zusammensetzt in so einem Podcast. Die kommen dann in den Podcast rein und haben schon ganz viel über die Person recherchiert und wissen ganz viel und sagen dann direkt: „Das hier ist deine Kreditkartennummer, das ist deine Social-Security-Nummer, das hier ist, wann du essen gehst, das hier ist, wann du das und das machst.“
Ich bin immer richtig baff, und die Leute, die dann da im Podcast sind, sind auch immer baff, wie viel man über einen Menschen im Internet herausfinden kann über verschiedene Quellen. Und ich frage mich: Wie kommen Menschen eigentlich teilweise an sogar so versteckte Daten, sage ich mal, wie eine Kreditkartennummer oder eine Social-Security-Nummer in Amerika, die eigentlich auch nicht jeder wissen sollte? Und wie viel kann man über einen Menschen so herausfinden, wenn man im Internet recherchiert und man den Namen hat, sage ich mal?
Oh, gute Frage. Also ganz, ganz viel. Ich sag mal, ab unserer Generation, ich bin 89 geboren, alle, die so ungefähr aus der Richtung kommen, kennen das von früher noch, als dann Sachen wie StudiVZ, Facebook und sowas rausgekommen sind und die Eltern gesagt haben: „Lad nichts hoch, das Internet vergisst nie.“ Recht hatten sie.
Also da ist schon ganz, ganz viel, was zusammenkommt: wer wann wo ist, wer wo wohnt, diese ganzen Daten, was zusammengetragen wird, was man für Hobbys hat, mit wem man irgendwie zusammen ist, wer die Eltern sind, wer vielleicht auch die Mutter ist und der Mädchenname der Mutter. Sowas sind alles Sachen, die vielleicht abgefragt werden bei Sicherheitsfragen und sowas alles. Wie heißt das Haustier? Alles.
Das sind so Sachen, die Leute bei damals StudiVZ, irgendwann Facebook, jetzt Instagram oder vielleicht sogar, gehen wir eine Generation weiter, TikTok selber posten und die einfach herauszufinden sind. Das war früher noch viel Handarbeit, wo das wirklich dann Leute machen mussten und das selber raussuchen mussten. Mittlerweile macht das die KI, sofort, ist sofort da.
Das ist einmal eine Sache, wo ganz viele Informationen zusammengesucht werden können, und die ergeben zusammengenommen ein Bild. Ein Post bei Instagram, wo man irgendwas macht, ist vielleicht noch nicht relevant. Aber wenn man diese ganzen Sachen, und jetzt LinkedIn dazu und sowas alles, wenn man das alles zusammenträgt, dann kann man halt Probleme kriegen, weil das ein Gesamtbild ergibt mit ganz, ganz vielen Informationen.
Sowas wie Kreditkartennummer oder so ganz sensible Sachen sollten dann natürlich gar nicht drin sein. Aber was auch immer häufiger kommt, ist, dass irgendein Dienst, den du nutzt, oder irgendein Tool, irgendetwas wird gehackt, irgendeine Webseite wird gehackt, irgendein Dienstleister von dir wird gehackt. Du hast irgendwelche Daten bei ihm und der hat die nicht gut verschlüsselt und die sind dann online gegangen, zum Beispiel im Darknet online gegangen, weil der Erpressungsversuch nicht funktioniert hat. Dann sind die Sachen da und dann gehen die nicht mehr weg.
Wir hatten jetzt vor kurzem einen riesen Hack in Berlin, wo sozusagen das Land Berlin gehackt wurde, und die wollten dann da ihre Bitcoins haben. Ich meine, 20 oder 200 Bitcoins wollten sie haben. 200, meine ich. Da waren ganz, ganz viele personenbezogene Daten drin, aber auch Daten, wie ein Krankenhaus oder wie ein Hochsicherheitsgefängnis aufgebaut ist, oder unsere nationale Sicherheit, wer sind da die Leute und sowas alles.
Diese Daten sind jetzt im Darknet und kommen dann nicht mehr raus. Und so kann das dann sein, wenn das dann Datensammler zusammensammeln, dass sich da ganz, ganz viele Informationen ergeben, die ein problematisches Gesamtbild ergeben können.
4:34Wayback Machine und die Adresse im Impressum
Ja, absolut. Es ist einfach wirklich verrückt, wie das Internet, hast du ja schon gesagt, Dinge nicht vergisst. Also, ich meine, man kann sich ja allein diese Wayback Machine angucken, wo man alte Zustände von Websites angucken kann: wie die früher aussahen, was für Informationen drauf waren et cetera.
Und wenn man dann zum Beispiel kein noindex im Impressum immer drin hatte, kann es gut sein, dass das Impressum auch indexiert und in dieser Wayback Machine ist. Wenn du mal deine Hausadresse drin hattest, später erst die GmbH-Adresse zum Beispiel, dann kann das jeder auch immer noch leicht herausfinden. Auf jeden Fall kann man sehr, sehr viele Informationen mit dem ganzen Zeug rausholen.
Ja, ist unglaublich, auch Impressumspflicht. Also, ich kenne das: Ganz, ganz oft kommen welche zu mir aus meinen Netzwerken. Ich habe ganz viel mit Unternehmern zu tun, und es kommt immer von weiblichen Personen, dass die dann zu mir kommen und sagen: „Wie kann ich das denn machen, dass meine echte Adresse nicht im Internet ist?“
Wo ich dann als Mann gar keine Ahnung von habe, weil das überhaupt gar kein Problem ist und für alle Unternehmer, die ich kenne, das auch gar kein Problem ist. Aber bei Frauen ist das halt oft ein Ding, weil denen nachgestellt wird oder sonst was. Die holen sich dann Dienstleister, dass man dann ein zweites Impressum, also eine andere Adresse angeben kann und dass das dann alles darüber läuft. Extra Dienstleister dafür, dass sowas halt nicht online ist.
Ja, habe ich auch schon mal eine Zeit lang genutzt. Da gab es ja Impressum-Privatschutz, irgendwie sowas, in Deutschland. Genau. Super. Also alles tipptop.
6:02Was Fotos verraten und wo KI noch rät
Was ja auch verrückt ist, was Leute teilweise echt vergessen, ist, dass auch Bilder extrem viele Informationen preisgeben können, teilweise über Orte et cetera. Manche denken, wenn sie ein Foto von irgendwas machen: „Niemand wird jemals wissen, wo ich hier war.“ Aber es gibt einen YouTuber, vielleicht kennst du ihn, das ist Rainbolt. Der ist GeoGuessr-Weltmeister oder was auch immer.
Der ist auf jeden Fall ein Experte darin, durch Bilder ganz genau zu erkennen, wo es gemacht wurde. Und es ist komplett egal, ob du es in irgendeinem random Restaurant irgendwo auf der Welt gemacht hast, ob du es irgendwo in einem Busch gemacht hast: Der weiß einfach ganz genau, wo du bist. Es ist verrückt, was man alles über klitzekleine Informationen herausfinden kann.
Ich teste das in der letzten Zeit tatsächlich häufiger mal, einfach um zu gucken, wie powervoll die verschiedenen KI-Tools mittlerweile sind. Dann nehme ich ein Foto, wenn ich irgendwo bin, mache ich ein Foto und frag die KI: „Wo bin ich denn gerade?“ Und dann gucke ich, wer ist denn jetzt gerade besser, wer ist schneller, wer ist sicherer, wer halluziniert da irgendwas rein.
Weil das ist ein ganz guter Test, um zu gucken: Sagt dann die KI „Ich weiß es nicht, tut mir leid, kannst du mir mehr Informationen geben?“ oder fängt die an zu raten? Da sieht man dann den Unterschied zwischen: Was machen die von Google, was macht Anthropic, was macht OpenAI, was macht auch sowas wie Grok oder vielleicht sogar DeepSeek aus China, wie agieren die da? Das sieht man an solchen Sachen immer sehr, sehr gut. Und dann kann man ja sofort nachvollziehen. Bitte.
Wen findest du da besser?
Bei solchen Sachen würde ich tatsächlich sagen, ist Google gerade weit vorne. Wahrscheinlich liegt das daran, dass die ihre Street-View-Sachen oder sowas noch mal besser eingebunden haben. Da würde ich tendenziell am ehesten gerade mit Google gehen. Aber der Unterschied ist minimal.
Dann kommt es auch ein bisschen drauf an, wie dein System ausgelegt ist. Hast du deinem System schon wirklich Systemprompts gegeben, dass du keine Guesses haben willst, also dass nicht geschätzt werden soll? Wenn du jetzt zum Beispiel all deine Sachen bei Anthropic hast, bei Claude zum Beispiel, und der schon sehr auf dich eingespielt ist und weiß, dass er nicht raten soll, kriegst du da natürlich noch mal eine andere Antwort, als wenn du jetzt dann OpenAI nutzt, was du sonst nie benutzt. Also, das muss man auch immer einfließen lassen.
Aber durch die Bank weg: Es wird immer noch viel halluziniert, viel wird erfunden und auch wirklich so rübergebracht, als wäre das eine Tatsache. Das ist halt eine Sache, die sehr, sehr problematisch ist oder problematisch sein kann, je nachdem, was man so macht. Und diese ganzen Agentensysteme, die momentan laufen, wo dann fünf Agenten hintereinander arbeiten und keiner wirklich mal zwischendurch überprüft, was da alles drin ist, das führt schon zu größeren Problemen.
8:49Diese Fehler machen Unternehmen mit KI-Tools
Ja, auf jeden Fall. Wo wir gerade schon in KI eintauchen: Was sind so Dinge, die dir auffallen, die Unternehmer machen, die sie eigentlich mit KI überhaupt nicht machen sollten, weil das einfach Probleme bereitet?
Eine kurze Geschichte noch dazu. Ich habe einen API-Key gehabt zu etwas und ich habe den eigentlich in eine .env-Datei gepackt, also so, dass die KI das überhaupt nicht in den Chat bekommt normalerweise. Aber irgendwie ist dieser API-Key trotzdem geleakt worden und dann wurden mir irgendwie 60 € von meinem OpenAI-Konto über die API rausgehauen, hat irgendein Hacker rausgeballert oder so.
Hat OpenAI gecheckt, hat das gesperrt. Ich habe dann quasi gesagt, dass ich da gehackt wurde, bla bla, und die haben mir das Geld dann auch zurückgegeben. Aber es ist schon verrückt, wie schnell sowas gehen kann.
Und es gibt einfach Leute, die haben überhaupt gar keine Ahnung von Technik und nutzen nicht mal solche .env-Dateien, sondern ballern ihre Passwörter, Keys et cetera alle in den Chat rein. Es ist einfach absolut verrückt, und nicht mal so eine .env-Datei ist sicher.
Also, ich habe angefangen, als OpenAI so gerade rauskam und ChatGPT, als man so auf der Straße mal gehört hat: „Ah, kennst du schon ChatGPT, hast du mal probiert?“ und sowas alles. Da habe ich angefangen, in meine Datenschutzschulungen im Unternehmen das Thema mit reinzunehmen und zu sagen: Okay, KI-Compliance, was darf man und was sind auch die Gefahren später? Voice-Cloning und Deepfakes und sowas alles, was kommt da auf uns zu?
Am Anfang war das wirklich so, wenn ich gefragt habe „Wer nutzt KI?“, so in den ersten ein, zwei Jahren: Im Unternehmen war wirklich so gut wie gar nichts. Mittlerweile ist es andersrum. Da sagt keiner oder fast keiner mehr: „Wir nutzen gar nichts.“
Und es ist immer noch so, es ist dann relativ egal, wo ich hingehe, ob ich zum Steuerberater gehe, Kunden habe, die Steuerberater sind, im Pharmabereich, bei Ärzten, bei ganz normalen Unternehmen im Mittelstand und sowas alles. Durch die Bank weg ist das Verständnis für KI, was man da darf und sowas, wirklich noch sehr, sehr, sehr schlecht. Da ist sehr, sehr viel Aufholbedarf.
Es gibt jetzt seit Frühling diese Pflicht zur KI-Kompetenz, dass das irgendwie durchgesetzt werden muss vom Arbeitgeber. Das hilft schon mal ein bisschen, aber da ist noch sehr, sehr viel Luft nach oben. Die, die am besten aufgestellt sind, sind wirklich moderne Startups. Die interessieren sich dafür und die lesen sich da rein und die wissen auch, was die Gefahren sind.
Dieses Gefahrenbewusstsein ist im deutschen Mittelstand, bei KMU und sowas, gar nicht gegeben, und da muss man wirklich viel Arbeit leisten. Und zu den Fehlern: Die laden da einfach Dinge hoch in der Gratis-Version von ChatGPT, und dann probieren sie mal die Gratis-Version von Claude und dann vielleicht mal eine von Google.
Man muss halt wissen: Wenn man nichts zahlt, zahlt man mit seinen Daten, dann ist man selber das Produkt. Und wenn man da irgendwelche wichtigen Daten eingibt, dann sind die halt weg. Dann darf die KI damit trainieren. Damit trainieren bedeutet nicht, dass das sofort jeder lesen kann, als wenn man das selber bei Instagram hochlädt. So ist es nicht.
Aber wenn ich jetzt etwas eingebe, wie zum Beispiel: Ich arbeite im Unternehmen in der HR-Abteilung und soll ein Zeugnis schreiben für irgendeinen Mitarbeiter. Die Informationen lasse ich dann halt schreiben von der KI, von der Gratis-KI, die damit trainieren darf, oder halt auch von der Bezahl-KI, wo aber das KI-Training nicht ausgeschaltet ist. Und die trainiert dann mit diesen Daten zu dieser Person.
Wenn jetzt vielleicht irgendwann mal jemand hingeht und Fragen zu dieser Person stellt oder zu diesem Unternehmen, dann kann es sein, dass man diese Antworten bekommt. Genauso sieht es aus mit Geschäftsgeheimnissen. Das sind alles Sachen, die sollten nicht einfach in so ein KI-Tool rein. Und da fehlt es halt ganz, ganz vielen dran, dass die nicht wissen, was die dürfen.
12:33Warum Phishing nicht mehr an Fehlern erkennbar ist
Und auch nicht wissen, worauf die achten müssen, weil Phishing zum Beispiel ist unfassbar gut geworden. Da sind keine Schreibfehler mehr drin in so guten Phishing-Mails, da wird man angesprochen mit dem richtigen Namen und die Absendeadresse ist auch korrekt.
Diese ganzen Fehler, wo ich früher noch hingegangen bin und gesagt habe „So erkennt ihr eine Phishing-Mail“, so in den 2017, 18, 19, 20 und sowas, das kann man jetzt nicht mal mehr bringen. Weil dann sind die Leute in falscher Sicherheit und sagen dann: „Ah, guck mal hier, die Umlaute sind alle richtig geschrieben und ich wurde mit dem richtigen Namen angeschrieben, dann kann das ja kein Phishing sein.“ Das habe ich schon lange rausgenommen. Also das ist unglaublich gut geworden, weil die Angreifer halt auch KI nutzen.
Dann erkennt man jetzt Phishing am Inhalt. Man darf nicht mehr auf das große Ganze gucken, also nicht mehr auf den Look gucken: Wo kommt das her, wurde das falsch geschrieben? Von meiner Bank werde ich zum Beispiel nie „Sehr geehrter Kunde“ angeschrieben. Natürlich kennen die meinen Namen.
Mittlerweile sind die meisten Phishing-Mails halt auch so, dass die den Namen kennen und auch verwenden und das automatisiert machen können. Das wird dann eher zu Spear-Phishing, und da muss man dann überlegen: Okay, man muss die Psychologie der Angreifer verstehen.
Das heißt, wenn man das jetzt nicht mehr erkennt an irgendwelchen Schreibfehlern oder sonst irgendwas, da muss man gucken: Was will diese Mail von mir? Will die Druck machen, dass ich etwas klicke? Will die, dass ich ein Passwort eingebe? Will die, dass ich irgendwas mache, was ich normal nicht machen würde? Will die irgendwelche Informationen haben?
Weil man kriegt ja keine Phishing-Mail, nur damit eine nette Konversation passiert, sondern die wollen ja immer irgendwie eine Action von mir haben. Und wenn man die Psychologie verstanden hat, dass es immer was mit Druck zu tun hat, dass die immer irgendwie Druck ausüben wollen: „Wenn man das jetzt nicht macht, dann kriegen wir ein Problem.“
Oder Autorität ausnutzen. Die Mail kommt vom Chef: „Wenn wir jetzt nicht sofort was überweisen, dann verlieren wir einen Kunden.“ Oder kommt von der IT-Abteilung: „Wenn ich nicht sofort dein Passwort kriege, um alles zurückzusetzen, dann fliegt uns hier die IT um die Ohren.“
Solche Sachen muss man halt bedenken und vielleicht noch mal durchatmen, überlegen: Ist das legit, macht das Sinn, dass ich diese Mail bekommen habe, oder eher nicht? Und im Zweifel nimmt man einfach sein Telefon, ruft die Person an oder schreibt, nicht auf „Antworten“ klicken, sondern schreibt dieser Person und sagt: „Stimmt das hier, was gerade passiert ist, oder halt nicht?“
14:57Voice-Cloning: der Enkeltrick auf Steroiden
Genauso ist es bei Anrufen, weil die Stimmenimitationen sind halt perfekt mittlerweile. Man braucht ein paar Sekunden Material, und das hat mittlerweile fast jeder irgendwo. Besonders jeder Geschäftsführer hat einen YouTube-Kanal, hat ein Willkommensvideo auf der Webseite, ist irgendwo mal in einem Podcast oder sonst irgendwas gewesen. Man findet immer Material, und wenn es mal ein Anruf war, der mitgeschnitten wurde.
Dann ruft einen die Stimme an vom Chef, mit der richtigen Nummer, in der perfekten Sprache, und sagt einem dann, was man zu tun hat. Und dann muss man halt schalten und überlegen: Kann das sein, dass ich jetzt hier 100.000 € an den und den überweisen muss? Im Zweifel, wie gesagt, auflegen und als Unternehmen Prozesse schaffen, dass dann die Mitarbeiter auch Bescheid wissen, dass die dann noch mal rückfragen müssen, also auf Inhalte.
Das ist echt verrückt. Ich habe vor kurzem erst auf LinkedIn einen Post gesehen, dass ein Herr von seiner Frau angerufen wurde, und er war aber mit seiner Frau im Auto. Also hat überhaupt keinen Sinn gemacht, und es klang 100 % nach ihr. Er hat schon die Ahnung gehabt, vor allem auch, weil die Frau neben ihm war, dass es eine KI ist, klar. Aber es war schon verblüffend echt, meinte er, und das ist schon gruselig.
Also ich stell mir vor, wie zum Beispiel jemand mit meiner Stimme meine Mutter anruft und sagt: „Hey, ich wurde hier festgenommen. Überweise hier bitte das und das Geld.“ Und dann weint man dabei noch oder was weiß ich. Und eine Mutter hat ja dann auch irgendwo nur Angst um ihr Kind und fängt an, schnell zu handeln, obwohl es ein Scam-Anruf ist.
Ich nenne das immer in den Schulungen: Das ist der Enkeltrick auf Steroiden. Man kennt noch den Enkeltrick. Es werden ältere Leute angerufen und es wird einfach nur gesagt „Oma“, mit ein bisschen verstellter Stimme, vielleicht in der Nähe von der Autobahn, wo alles ein bisschen lauter ist, durch ein Taschentuch geredet. Und die Oma, die auch nicht mehr so gut hört, sagt dann: „Bist du es, Junge? Bist du es, Stefan?“
Und dann sagt man: „Ja, ja, ich bin Stefan, ich habe ein Problem.“ Dann hat man schon die Information. So war früher der Enkeltrick: „Ich habe hier ein großes Problem. Ich hatte einen Unfall, ich brauche das und das Geld“ oder sonst irgendwas. Das ist der Enkeltrick, den man aus dem Fernsehen von früher kennen könnte.
Mittlerweile ist es halt so, dass man keine verstellte Stimme mehr braucht. Das macht die KI. Es muss nicht mehr irgendwie geraten werden, wie man heißt. Man kann direkt den richtigen Namen sagen. Man weiß, wie man angeredet wird.
Das passiert im Privaten natürlich, das passiert aber halt auch im Business. Und das, wo ich früher noch, wenn ich so vor drei, vier, fünf Jahren vielleicht noch über sowas geredet habe, dass sowas kommt und dass man darauf aufpassen muss: „Ja, ja, Science-Fiction und vielleicht im Film.“
Mittlerweile, ich hatte letztens die skurrile Situation, dass ich tatsächlich bei einem Steuerberater, sehr, sehr großer Steuerberater, die Schulung gehalten habe und das dann gesagt habe: „Passt auf sowas auf, achtet auf sowas.“ Das habe ich in meinen Schulungen standardmäßig mit drin.
Auf dem Weg nach Hause ruft mich die Assistenz der Geschäftsführung an und sagt: „Haben Sie das jetzt gerade gefakt? Das war jetzt aber Spaß von Ihnen, oder ist da was? Uns hat gerade der Geschäftsführer angerufen und das und das gesagt.“ Und ich so: „Nee, das war ich nicht.“
Dann ist das tatsächlich eingetreten, am selben Tag noch. Der ist sehr präsent, man kennt ihn aus YouTube-Videos und sonst irgendwas, und die Stimme war einfach zu fälschen, weil es ganz, ganz viele Videos davon gibt. Und dann hat tatsächlich jemand genau diesen Angriff gemacht, vor dem ich am selben Tag noch gewarnt habe, wo ich auch gedacht habe: Okay, das ist jetzt spooky.
Aber ja, das passiert mittlerweile, und das ist mittlerweile auch nicht mehr der einzige Fall. Also, ich hatte jetzt schon in meinem Kreis von meinen Kunden drei Fälle, wo das passiert ist. Manchmal war es dann wirklich tatsächlich der Chef, der nachgemacht wurde. Manchmal war es aber auch sehr professionell angebliche IT oder angebliche Bank, was im dritten Fall die angerufen haben, aber halt sehr, sehr professionell.
Wo man früher sofort gehört hat, weil die Scammer kommen ja meistens nicht aus Deutschland, sondern aus dem Ausland, wo man sofort gehört hat, das ist kein Muttersprachler, oder man hat es dann in den Mails gesehen. Und das hat man halt heutzutage nicht.
Das ist schon verrückt. Neue Gefahren.
Ja, da muss man sehr achtsam sein und noch viel weiter denken als davor.
18:58Gefälschte Briefe und überklebte QR-Codes
Was ich mir halt auch ganz oft denke, auch bei Spammails, die schon realistisch wirken: Okay, wenn es jetzt wirklich die Bank ist, dann müssen die mir einen Brief schicken. Wenn es jetzt wirklich irgendwas anderes ist, müssen sie mir einen Brief schicken. Dann warte ich einfach auf den Brief und gucke, ob irgendwas explodiert. Worst Case müssen die sich ja noch zehnmal melden, und bis dahin kann ich ja warten.
Oder es ist in der eigenen App. Meistens hat man ja eine App, dass dann in der Commerzbank-App oder wo auch immer man ist, Sparkassen-App, eine Pushnachricht kommt. Dann okay, aber sonst kenne ich das.
Aber wo du jetzt sagst, ich warte auf einen Brief: Auch da ist man nicht mehr sicher. Mittlerweile gibt es Briefe, die gefälscht sind, angeblich vom Finanzamt, angeblich Bußgeldbescheide. Da sind dann QR-Codes drauf, die man scannt. Nennt sich Quishing.
Dann scannt man diese QR-Codes und dann haben die deine Daten. Dann sagen die: „Ach, hier, log dich noch mal bei PayPal ein“, und haben deine ganzen PayPal-Daten. Oder vielleicht hast du falsch geparkt und dann hast du vorne einen Zettel dran. Ist der Zettel wirklich von der Stadt Köln oder ist der von irgendeinem? Und selbst wenn er von der Stadt Köln ist: Ist das der originale QR-Code oder hat den irgendjemand noch mal überklebt?
Es gibt wirklich Leute, die gehen an den Straßen lang und überkleben sowas oder tun Zettel an falsch parkende Autos selber dran. Oder sie überkleben zum Beispiel den QR-Code an Ladesäulen oder in Restaurants, wenn der auf dem Tisch ist, in der Großstadt zum Beispiel. All das sind so Angriffe, wo viele gar nicht Bescheid wissen, aber das sind reale Angriffsszenarien.
Da musst du überlegen: Kann das sein, dass vielleicht dein Mitarbeiter mit dem Firmenhandy das nächste Mal, wenn er sein E-Auto auflädt, so einen falschen QR-Code scannt? Und dann schon habt ihr Schadsoftware im Haus drin.
Ja, es passiert jetzt viel schneller. Ich habe auch hier in Kroatien meine GmbH letztes Jahr angemeldet und da habe ich dann auch so einen Brief bekommen. Dann stand da noch irgendein Gesetz dabei, Überweisungsschein, was weiß ich, und da stand so: „Überweisen Sie das.“
Ich habe dann lustigerweise ein Foto gemacht, das der KI geschickt und gefragt: „Was hat es damit auf sich, wieso muss ich das bezahlen?“ Und der hat mir gesagt, da steht, dass es freiwillig ist. Also es gab so einen ganz kleinen Zusatz, da stand, du kannst freiwillig da beitreten. Aber die haben trotzdem irgendwie so ein Gesetz dazu gepackt und was weiß ich nicht was.
Ja, ist einfach verrückt. Ich dachte, ich muss da irgendeine Strafe bezahlen oder so. Sah schon sehr, sehr realistisch aus. Also, man muss da schon aufpassen.
Ich bin ja nicht nur Datenschützer, sondern ich bin ja selber Unternehmer. Das heißt, ich weiß ja auch, wie sich so ein Unternehmer fühlt: wie viele Mails ich am Tag kriege, wie viele Briefe ich in der Woche kriege, wo irgendjemand was von mir will. Und hier wird wieder was abgebucht und da muss was gemacht werden und da ist ein Abo. Man testet ja auch viel aus und sowas alles.
Klar, und auch sowas, wie du gerade gesagt hast: Da kommt mal eine Abbuchung von 60 € oder 60 $. Das muss man als Unternehmer auch erstmal auf dem Schirm haben und das überhaupt rausfiltern, und vielleicht kommt die dann jeden Monat. Ich weiß nicht, wie viele Unternehmen es gibt, die das gar nicht merken würden.
Ja, bin ich bei dir. Ich denke auch oft über kleine Abbuchungen gar nicht groß nach, weil ich denke: Ey, es geht eher um die großen Summen, ich muss auf die und die Dinge achten. Wenn jetzt mal 20 € weniger sind, dann denkst du einfach nicht so viel drüber nach. Aber in Summe ist das ja unfassbar viel Geld. Es kann ja ein riesen Schaden sein am Ende des Tages.
22:08DSGVO und AI Act: selbst machen oder abgeben?
Gut, es gibt ja jetzt viele Dinge, gerade auch mit KI: AI Act, DSGVO-Themen und so weiter und so fort. Wie soll man da als normaler Unternehmer, wir haben gerade übers Unternehmertum gesprochen, durchblicken und da überhaupt drauf klarkommen? Weil ich habe eigentlich keinen Bock, mich damit auseinanderzusetzen.
Ich will einfach nur Geld verdienen und Kunden toll betreuen und so weiter und so fort und mich nicht irgendwie um DSGVO-Themen, AI Act, was weiß ich was kümmern. Was macht man da?
Ja, also es gibt verschiedene Möglichkeiten, es gibt verschiedene Dienstleister, verschiedene Möglichkeiten, wie man sowas regeln kann. Ich will nicht kleinreden, dass wir in Deutschland und in Europa ein Problem damit haben, dass es viel Bürokratie gibt und dass man viel beachten muss, was es in anderen Ländern nicht gibt. Aber das gibt's im Steuergesetz auch. Wie viel muss man da in Deutschland an Steuern alles beachten, Umsatzsteuervoranmeldung und, und. Es ist schon viel Papierkram, den man machen muss.
Da geht man zum Steuerberater, lässt es machen in der Regel. Und für Unternehmer gibt's halt zum Beispiel Dienstleister wie mich, die dann hingehen und sagen: „Okay, ich übernehme das für dich, ich filter dir heraus, was wichtig ist für dich. Für dich sind nicht alle 100 Artikel aus der DSGVO wichtig. Du musst dich auf das, das, das und das konzentrieren.“
Und wenn es einmal herausgestellt wurde und du einmal wirklich einen Plan hast und dann so ein bisschen an die Hand genommen wurdest und dir alles erklärt wurde, kannst du das entweder mit, ich würde mal sagen, überschaubarem Aufwand selber machen. Oder du holst dir halt einen Datenschützer, der dir hilft, der dich an die Hand nimmt und der das für dich macht. Auch das ist alles zahlbar. Es ist jetzt nichts, was einen in den Ruin treibt, aber irgendwie muss man es halt machen.
Wenn man noch gar kein Budget hat: Informiere dich beim Datenschützer deines Vertrauens, wenn er einen Blog hat oder wenn er zum Beispiel einen Newsletter oder sowas hat. Guck dir an, was die Aufsichtsbehörden dazu sagen. Guck dir an, in welcher Branche du bist, ob es da irgendwelche Vereine oder sowas gibt, die einem da helfen, genauso wie es bei Steuern halt Lohnsteuervereine gibt.
Da muss man immer gucken: Muss man am Anfang alles selber machen, informiert man sich oder holt man sich jemanden, der es dann for you macht? All diese Möglichkeiten gibt es. Das Einzige, was man nicht machen sollte, und das machen viele Unternehmer und besonders viele Selbstständige, das weiß ich wirklich: den Kopf in den Sand stecken und sagen, wird schon nichts passieren.
Ich will keine Angst machen, dass jetzt irgendwie die Aufsichtsbehörde kommt und mit einem großen Bußgeld um sich schmeißt. Das passiert selten kleinen Unternehmen. Gestern zum Beispiel kam raus: Google muss 405 Millionen Euro zahlen, habe ich gesehen. Euro, Dollar. Genau dafür ist die DSGVO gemacht.
Es kommt jetzt keiner zu einem kleinen Unternehmer und sagt: „Hier, gib mal weiß ich nicht wie viel Hunderttausend.“ In den seltensten Fällen. Aber was natürlich sein kann, ist: Du wirst gehackt und dann hast du ein riesen Problem und alle Daten sind weg. Da musst du mit deinen Kunden reden und kannst vielleicht nicht weitermachen.
All das sind so Sachen, ein bisschen muss man sich damit beschäftigen. Ich appelliere da ein bisschen an die Ehre des Geschäftsmanns oder der Geschäftsfrau. Man hat Pflichten, man hat nicht nur Rechte. Man kann nicht immer nur sagen: „Okay, wir haben ja ein geiles Leben, wir können arbeiten, wann wir wollen“, und sowas alles. Ist schön als Unternehmer, müssen wir nicht drum rumreden.
Aber um ein paar Sachen muss man sich kümmern. Entweder macht man es inhouse, holt sich selber die Informationen und setzt das selber um, oder man holt einen Dienstleister. Ganz einfach, das sind so die Möglichkeiten.
25:38Risiken für Selbstständige: Website und Verträge
Check, was sind denn so reale Gefahren auf verschiedenen Stufen? Sagen wir mal: Stufe Selbstständiger, Stufe kleines Unternehmen, Stufe Unternehmen, das eine Million macht, Stufe Unternehmen, das 100 Millionen macht. Was sind da so reale Gefahren? Vielleicht auch Cases, die du selbst hattest, ohne einzelne Daten zu nennen. Wie sieht's aus?
Wenn wir jetzt beim Thema Datenschutz bleiben, Datenschutz und, ich würde mal so sagen, Cybersecurity: Beim Selbstständigen geht's los. Du hast eine Webseite, da ist keine vernünftige Datenschutzerklärung drauf, der Cookie-Banner funktioniert nicht richtig. Dann gibt's wieder eine Abmahnwelle wie damals mit den Google Fonts und dann kommt irgendein findiger Rechtsanwalt und mahnt dich ab. Oder ein unzufriedener Kunde oder ein Mitbewerber kommt auf die Idee und mahnt dich ab, und dann hast du da Probleme mit.
Dann zahlst du da irgendwie einen hohen dreistelligen Betrag, vielleicht einen vierstelligen Betrag, dann hast du internen Aufwand, dann wirst du bei der Datenschutzaufsichtsbehörde genannt. Diese Sachen können passieren, dass du auf der Webseite einfach Probleme hast.
Das ist das Erste, was du fixen solltest. Die Webseite muss vernünftig sein: Cookie-Banner vernünftig eingebunden, Datenschutzerklärung muss stimmen, Impressum muss stimmen. Solche Sachen müssen einfach stimmen, weil das ist das, was nach draußen geht. Das ist das größte Einfallstor für Beschwerden und sowas.
Dann halt, was ich schon gesagt habe: auf Phishing achten. Also nicht auf Links klicken beziehungsweise wissen, was man da macht, vernünftige Systeme eingesetzt haben. Das ist ein riesen Ding, wo es Probleme gibt, dass man da gehackt wird und dann sind die Daten weg und alles ist verschlüsselt. Oder es wird damit gedroht, dass die Daten im Darknet landen. Auch das kommt gerade unfassbar oft vor.
Was gerade sehr problematisch ist: wenn man Dienstleister einbindet, einen Webhoster, einen Hoster für deine E-Mails oder sonst was, und der wird gehackt. Dann hast du ein Problem, wenn du keinen Auftragsverarbeitungsvertrag mit dem hattest. Bei vielen von denen denkt man ja, das wird ja schon irgendwie so stimmen, das wird in den AGBs drin sein. Aber ganz oft muss man diesen Vertrag einmal abschließen mit denen.
Wenn du dann keinen Vertrag mit denen abgeschlossen hast, dann hast du ein Problem als Verantwortlicher, weil die Daten dann weg sind. Auch wenn du gar nichts falsch gemacht hast: Du musst nur diesen Vertrag einmal abgeschlossen haben. Also guckt: Welche Verträge müsst ihr haben und habt ihr die auch abgeschlossen? Auftragsverarbeitungsvertrag nennt sich das bei ganz, ganz vielen Sachen.
Es geht vor allem so einfach. In den allermeisten Fällen sind das drei, vier Klicks. Und dann wird's nicht gemacht und dann wird der gehackt und dann hast du ein riesen Problem, obwohl du nichts falsch gemacht hast. Das ist eine Sache.
28:12Videoüberwachung, Auskunftsrecht, Datenpanne
Wenn wir jetzt eine Stufe drüber gehen, wir reden jetzt von Unternehmen, die vielleicht einen Standort haben und eine Videoüberwachung haben: Da sind wir in Deutschland sehr extrem. Das ist eine sichere Sache, da gibt's Stress. Wegen Videoüberwachung wird sich immer jemand beschweren.
In Deutschland ist das ganz extrem im Vergleich zu anderen europäischen Ländern. Ich meine, wir haben halt die NS-Zeit hinter uns, wir haben halt die Stasi hinter uns. Die Leute wollen nicht gefilmt werden und da gibt es sehr, sehr viele Beschwerden immer deswegen. Das heißt, man kann davon ausgehen: Wenn man irgendwo eine Videoüberwachung macht, da wird sich jemand beschweren.
Das heißt, da muss auch alles stimmen. Speicherzeiten nicht länger als 72 Stunden, wird da empfohlen. Die Daten jetzt vielleicht nicht in die Cloud nach China, nur weil das der günstigste Anbieter war. Ein vernünftiges Hinweisschild hinmachen, und nicht einfach nur „Hier wird videoüberwacht“, sondern ein richtiges, korrektes Schild, wo alle Angaben drauf sind aus der DSGVO. Auf sowas muss man da achten. Das ist dann wieder ein großes Einfallstor.
Und was gerade auch, seitdem die KI immer mehr berät, sagen wir mal so, ein großes Ding wird, besonders wenn man jetzt schon ein paar Mitarbeiter hat als Unternehmer: dass Betroffenenrechte geltend gemacht werden. Bedeutet, jemand kommt und sagt: „Ich hätte gerne meine Informationen nach Artikel irgendwas DSGVO“, oder schreibt sowas wie Betroffenenrechte. Wenn irgendwie so etwas in der Mail steht oder jemand ruft an oder schickt einen Brief oder sonst was: immer Obacht. Das könnte Stress geben.
Weil es ist ganz oft so: Dieses Recht hat halt jeder. Jeder Betroffene, jeder Mensch in Deutschland hat das Recht, zu jeder Firma, Verein, sonst was zu gehen und zu sagen: „Ich hätte gern Informationen über alle personenbezogenen Daten, die ihr habt von mir.“
Und wenn man darauf dann nicht fristgerecht innerhalb eines Monats antwortet, wenn man nicht korrekt antwortet, wenn man nicht vollständig antwortet oder wenn man antwortet und da sind Sachen drin, die schon längst hätten gelöscht werden müssen, dann kriegt man häufig Stress. Weil die Leute, die diese Rechte geltend machen, sind selten Leute, die es einfach nur so machen. Das sind oft Leute, die auf Krawall gebürstet sind, die irgendwas wollen. Mitarbeiter, die eine höhere Abfindung haben wollen oder auf Wiedereinstellung klagen.
Das ist das Erste, was bei jedem YouTube-Video kommt, wenn du sagst: „Ich wurde gekündigt, was tun?“ Wenn du das googelst, kommt das. Wenn du einen Anwalt fragst, kommt das. Wenn du bei ChatGPT, Claude oder sonst irgendwas fragst: „Ich wurde gekündigt. Was mache ich jetzt?“ Das Erste ist immer: Hol dir erstmal nach DSGVO deine Daten, dann schauen wir weiter.
Dann wird in diesen Daten gesucht, ob da irgendwas falsch läuft oder ob da irgendwelche falschen Daten drin sind, unvollständig, ob die vielleicht gar nicht antworten. Und dann kriegt man deswegen richtig Probleme. Da muss man ein bisschen drauf achten, dass da alle im Unternehmen Bescheid wissen: Ah, okay, da gibt es was, Betroffenenrechte, und wie damit umgegangen wird und halt sowas.
Letzte Sache: diese Datenpanne, über die ich schon geredet habe, dass man da auch weiß, was dann zu tun ist. Wenn jetzt dein Dienstleister, dein Webhoster zum Beispiel, zu dir hinkommt und sagt: „Pass auf, wir sind Opfer von einem Phishing-Angriff, einer Cyberattacke oder sowas geworden, auch eure personenbezogenen Daten sind betroffen.“ Weißt du dann, was zu tun ist?
Dann musst du das, sobald du das weißt, innerhalb von 72 Stunden melden bei der Aufsichtsbehörde. Da müssen alle Informationen drin sein. Was für Informationen müssen da rein? Wer ist die zuständige Aufsichtsbehörde für dich? Und sowas. Für all diese Sachen brauchst du Prozesse.
Das ist so eine Sache, da muss man sich halt mit auseinandersetzen. Ob man das jetzt komplett selber macht: Es gibt gute Videos dazu, es gibt gute Informationen der Aufsichtsbehörden dazu. Man kriegt das alles selber hin. Wenn man aber sagt, ich will den vollen Fokus auf meinem Unternehmen haben, dann holt man sich jemanden dazu, der da helfen kann.
Okay, wir waren jetzt so ein bisschen bei der Stufe des kleineren Unternehmens mit seinem ersten Standort, sage ich mal. Wie sieht's denn dann aus, wenn es noch größer wird?
Und auch zu den Schildern noch mal kurz: Es gibt ja diese Schilder auch bei den Tankstellen in Deutschland, sieht man ja ganz oft, die ja so Videoaufzeichnung machen, wo da so ein riesen Text auch drauf ist. Ist immer wieder spannend zu sehen, aber das ist dann halt eben das Ausführliche, was du gesagt hast.
Genau. Bleiben wir kurz bei den Schildern. Da muss ein Piktogramm drauf. Da gibt's auch Beispiele von der Aufsichtsbehörde, die kann man sich runterladen, kann man dann direkt verwenden. Da ist dann so ein blaues Piktogramm mit so einer Kamera drauf.
Dann steht daneben: Okay, wer ist verantwortlich für die Daten? Wer ist der Datenschutzbeauftragte? Wie lange werden die Daten gespeichert? Und, und. Die Sachen stehen dann daneben.
Ich löse das dann immer so, dass unten noch so ein QR-Code oder ein Link dafür da ist: „Hier geht's zu weiteren Informationen“, und dann kommt man zur ausführlichen Datenschutzerklärung auf der Webseite. Wenn man das nicht machen will, kann man auch einfach ein Schild mit allen Informationen machen, das ist dann aber wirklich viel Text.
Aber das ist alles eine Pflicht aus der DSGVO, das muss gemacht werden. Da kann ich wirklich versprechen: Wenn man das nicht macht, kriegt man definitiv Stress, weil da gibt's immer jemanden, der sich beschwert.
33:09Warum neue Mitarbeiter ein leichtes Ziel sind
Kommen wir zu größeren Unternehmen. Das ist ein schönes Beispiel, weil das sehr aktuell ist, das habe ich bei vielen Kunden gerade. Und zwar: Wenn man neue Leute einstellt, sagen die Leute das bei LinkedIn oder bei Xing. Die machen entweder einen Post, „Ich bin hier neu angestellt“, oder ändern auch nur im Lebenslauf ihren Arbeitgeber. Das reicht schon.
Dann gibt's Angreifer, die suchen explizit danach, und dann sehen die: „Ach, guck mal hier, Peter Müller von Unternehmen XY ist jetzt neu da.“ Und dann kriegt der Phishing-Mails, aber Spear-Phishing. Es ist ja logisch, wie die E-Mail-Adresse von dem ist. Das ist ja bei den meisten Unternehmen vorname.name@unternehmensname.de oder .com. Das kriegt man leicht raus, wie das funktioniert.
Und dann kriegen die personalisierte Mails von der IT-Abteilung, mit natürlich dem richtigen Namen, weil von dem großen Unternehmen weiß man, wer da die IT-Abteilung leitet. Das kriegt man raus über die Webseite, über LinkedIn oder sonst was. Vom Geschäftsführer, von der HR-Abteilung, und alle sagen dann: „Hier, klick mal hier, um deinen Account zu verifizieren.“ Oder: „Hier, hallo von der Geschäftsleitung“, kommt eine Mail, und dann bestätigt man mit irgendeinem Klick oder sonst irgendwas.
Diese Mails kommen gerade massenhaft, besonders für neue Leute. Warum neue Leute? Weil die wissen noch nicht so ganz genau: Okay, wie ist die Unternehmenskultur? Wie reden die Leute hier miteinander? Ist das legitim, dass der Geschäftsführer mich anschreibt oder die IT-Abteilung? Die wollen keine Fehler machen und sind sehr leichte Ziele.
Das passiert gerade sehr, sehr oft, dass neue Mitarbeiter direkt unglaublich gute Phishing-Mails kriegen, Spear-Phishing-Mails. Deswegen ist das so wichtig, dass beim Onboarding schon darüber geredet werden muss und das schon alles geklärt werden muss.
Eine Sache dazu: Ich habe mal bei einem Konzern gearbeitet, bevor ich mich selbstständig gemacht habe, und wir haben da immer vom Konzern Phishing-Mails bekommen, um zu testen, ob wir sie erkennen. Wenn wir sie erkannt haben, kriegten wir eine Notification: „Hey, alles super gemacht.“ Wenn du irgendeinen Fehler gemacht hast, wirst du drauf hingewiesen und das wird auch irgendwo eingetragen.
Aber ich finde, es sollte jeder machen. Ich fand es auch immer witzig zu erkennen. Ich habe daraus auch wieder viel gelernt. Ich bin auch so jemand, auf mich kommen Menschen zu und fragen mich: „Ist das eine Phishing-Mail?“ Mittlerweile habe ich da einfach so eine gewisse Expertise, sage ich mal.
Genau, das ist sinnvoll, weil viele sagen: „Macht das nicht, das zeigt den Leuten, dass die eine Phishing-Mail erkennen könnten. Und das kann man heutzutage halt nicht mehr. Macht eure Systeme so, dass Phishing-Mails keine Chance haben.“ Verstehe ich, den Ansatz.
Ich habe allerdings den Ansatz, dass ich sage: Die lernen bei diesen Sachen ja, genau darauf zu achten, auf den Inhalt zu achten. Weil diese Phishing-Mails, die selber erstellt wurden, sind perfekt gemacht. Da stimmt die Anrede, da stimmt alles. Und da achten die dann extra nicht mehr auf sowas wie Schreibfehler, sondern auf den Inhalt.
Und wenn die das dann erkennen, dann ist von der Awareness ein riesen Schritt gemacht. Die haben das ja in ihren Arbeitsalltag integriert, weil es könnte ja jederzeit kommen, und die haben das ständig im Kopf, dass das so sein könnte. Das hilft meiner Meinung nach unglaublich. Ich setze das auch sehr, sehr gern bei Kunden ein. Das ist ein super Mittel dafür.
Ja, auf jeden Fall. Bei mir hat das die Awareness extrem gesteigert. Ich habe immer sehr drauf geachtet, ob das jetzt eine Phishing-Mail ist. Kam komplett random, kamen manchmal mehrere an einem Tag, manchmal nur eine in der Woche oder so. Und ich finde, es hat einen schon echt drauf getrimmt, einfach achtsam zu sein.
Ja, das ist auch gar nicht so Mitarbeiterüberwachung, wer wird an den Pranger gestellt, darum geht es gar nicht. Es geht auch ein bisschen darum zu gucken: Okay, sind unsere Mitarbeiter genug geschult? Sind die auf dem guten Stand? Das hilft wirklich dabei, so Klicks zu vermeiden. Nummer eins.
Zum Beispiel dieser Hack in Berlin, jetzt vor kurzem, als das Land Berlin da gehackt wurde: Das wurde durch so eine Phishing-Mail ausgelöst. Hätte die Person ein bisschen mehr Awareness gehabt, wer weiß, was dann passiert wäre. Wobei die Sicherheitsvorkehrungen eine Katastrophe waren, aber das ist ein anderes Thema.
Also dabei hilft das. Und natürlich hilft das auch, wenn was passiert. Dann kann man nachträglich hingehen und der Aufsichtsbehörde sagen: „Es ist zwar was passiert, aber wir haben wirklich alles versucht. Wir haben die Mitarbeiter geschult, die haben Richtlinien und die kriegen noch diese Awareness-Maßnahmen, dass die Testmails kriegen. Und trotzdem ist es passiert. Wir haben alles versucht, was wir konnten.“
Das hilft dann dabei, dass man kein Bußgeld kriegt oder keine Verwarnung oder keine Nachprüfung oder sowas. Je mehr man von diesen Sachen sammelt, desto besser ist es. Dann kriegt man meistens, selbst wenn dann was passiert, kein Bußgeld und alles ist in Ordnung. Und man kriegt vielleicht doch eher eine Cyberversicherung, wenn man solche Maßnahmen macht. Es hat viele Gründe, warum das sinnvoll ist.
38:01Cyberangriff: was in den ersten Stunden zu tun ist
Ja, check. Was passiert eigentlich in so einem Unternehmen, wenn ein Cyberangriff erfolgreich war und alles lahmgelegt ist? Was sind dann so die nächsten Steps?
Ja, habe ich gerade aktuell wirklich. Also letztes Wochenende, jetzt nicht gestern, sondern das davor, war das komplette Wochenende nur damit voll. Was passiert dann? In erster Linie sollte man, wenn man irgendwas merkt, den Datenschutzbeauftragten kontaktieren, dann die IT-Abteilung kontaktieren. Man sollte einen Notfallplan haben, um zu wissen: Okay, wer sind die Ansprechpartner?
Dann läuft die Zeit, dann hat man 72 Stunden Zeit, um das zu melden bei der Aufsichtsbehörde. Und man muss gucken: Okay, was ist jetzt passiert? Welche Daten sind weg? Haben wir Backups? Haben wir keine Backups, können wir es wiederherstellen? Wurden die Daten ausgelesen oder sind die nur verschlüsselt? Also nur verschlüsselt oder hat die jetzt auch jemand und kann die veröffentlichen?
Für all sowas hilft es, wenn man dann einen guten IT-Forensiker hat. Sowas mache ich zum Beispiel nicht. Also, ich bin Datenschutzbeauftragter. Ich habe da nicht meine Expertise, dass ich dann da reingehe und solche Maßnahmen wie IT-Forensik mache.
Habe aber über die Jahre natürlich ein hervorragendes Netzwerk. Und da kommt dann bei meinen Kunden einer von meinen Partnern ins Unternehmen oder schaltet sich dazu und findet dann Antworten auf all diese Fragen. Der kann dann vielleicht die Sicherheitslücke schließen, kann dann vielleicht sagen, welche Daten betroffen waren.
Ich habe zum Beispiel einen Fall, der ist jetzt zwei, drei Jahre her. Da war es so, dass die Sachen hochgeladen haben im Darknet, wirklich. Also, wir reden von Nebenwirkungsmeldungen: wer welche Potenzmittel und sowas nimmt und was für Nebenwirkungen dabei hatte, wer welche Krebsmedikamente nimmt. Also wirklich, wir reden von sensiblen Daten ohne Ende. Wurden hochgeladen.
Und die Angreifer haben gesagt: „Das waren nur 0,1 % der Daten, die wir gehabt haben. Wenn ihr so und so viele Bitcoins zahlt“, oder Monero hatten die damals gefordert, eine andere Kryptowährung, „dann veröffentlichen wir alles und dann könnt ihr euren Laden zumachen.“
Die IT-Forensik, die wir bestellt haben, die dann mit mir zusammengearbeitet hat, hat dann geguckt: „Nee, nee, das ist fast alles, was die haben. Die haben gar nicht mehr. Die haben geblufft.“ Weil wir konnten sehen: Was war kompromittiert, welche Daten sind abgeflossen, welche nicht? Und dadurch war dann ganz klar, dass wir nicht bezahlen, weil die hatten gar kein Druckmittel in der Hand. Das war halt ein Bluff.
Auch, wenn es irgendwie geht: nicht bezahlen. Weil wenn man bezahlt, darauf eingeht, dann kommt man auf, ich nenne die die Lohnenswertliste. Weil dann spricht sich das rum: Ah, den müsst ihr angreifen, die bezahlen. Das ist ein lohnenswertes Opfer. Also, darauf sollte man achten.
Man sollte das Bundeskriminalamt einschalten, die haben da extra eine Behörde für Cybercrime. Man kriegt da keinen Stress. Also arbeitet mit den Leuten zusammen. Ihr kriegt da keine Haue oder kriegt irgendwie sonst einen drauf, sondern die wissen selber, dass das gerade ein Riesenproblem ist, und helfen da auch dabei.
Die IT-Forensik hilft euch, einschätzen zu können, ob ihr danach wieder sicher seid und sowas. Alles klar, es kostet dann Geld, logisch. Aber dann wisst ihr auch, wie ihr eine Meldung machen müsst bei der Aufsichtsbehörde.
Letzte Woche, von der Meldung, wo ich erzählt habe: Die wurden gehackt, alles war down. Wir konnten es aber wiederherstellen. Die IT-Forensik hat im Tempo alles herausgekriegt, welche Daten betroffen waren, was hochgeladen wurde. Und dann konnten wir eine so gute Meldung bei der Aufsichtsbehörde machen, diese Meldepflicht, die man da hat, wo alle Daten drin waren, wo wir nachweisen konnten, dass wir es nicht schuld waren, also dass wir uns gut vorbereitet haben.
Und keine 12 Stunden später kam die Bestätigung von der Aufsichtsbehörde, die gesagt hat: „Alles klar, ist für uns abgeschlossen, bitte nicht noch mal machen.“ Und die haben nicht mal Nachfragen gestellt, weil einfach die Kommunikation so gut war.
Und wenn man dann eine gute IT-Forensik hat und einen Datenschützer, der Ahnung von der Materie hat und vielleicht auch die Aufsichtsbehörde schon kennt, schon so ein paar Fälle durchgemacht hat, dann kriegt man in der Regel, selbst wenn man gehackt wurde, kein Bußgeld oder so.
Und trotzdem ist es wichtig, dass man nicht zu viele Daten verliert. Weil wenn die Daten halt einmal im Darknet sind, sind sie im Darknet, und dann hat man ein Problem. Und das Problem ist dann nicht die Aufsichtsbehörde, sondern das sind dann die Kunden, die kein Vertrauen mehr haben.
42:25Erpressermails: meistens ein Bluff
Ja, verstehe ich. Das zerstört ja extrem Vertrauen. Und du hast auch vorhin noch kurz das Szenario erwähnt, wo dann quasi diese Hacker Druck gemacht haben mit den Daten und dann gesagt haben, dass sie eigentlich mehr hätten.
Da gab's doch auch mal eine Zeit lang so E-Mails, wo die irgendwie aus einer Passwortdatenbank so alte Passwörter gefunden haben oder so. Dann haben die die per E-Mail verschickt und gesagt: „Ich kenne dein Passwort, schick mir so und so viel Geld, sonst, was weiß ich, passiert was.“
Oder auch, was ich gesehen habe, wo mich auch mal jemand drauf angesprochen hat, dass gesagt wurde: „Du wurdest gefilmt, während du Pornos geschaut hast“, oder was auch immer. „Du musst mir Geld bezahlen, sonst wird es veröffentlicht.“ Hab der Person gesagt: Bezahl gar nichts, da wird gar nichts passieren, scheiß drauf.
Aber es ist schon verrückt. Also man setzt die Leute ja schon extrem unter Druck und Leute haben ja auch wirklich Angst. Also die Person, mit der ich damals gesprochen habe, hatte unfassbar viel Angst, dass da irgendwas veröffentlicht wird.
Ja, das auf jeden Fall. In den allerallermeisten Fällen sind das Bluffs, die haben gar kein Material von sonst irgendwas. Also klar, sinnvoll ist es: Klebt eure Kamera ab, sowieso. Also die meisten neuen haben ja so einen Schieberegler da oben dran. Macht das natürlich, dann muss man gar nicht drüber nachdenken.
Aber sonst, das sind fast immer Bluffs. Und die kommen dadurch, dass halt irgendjemand gehackt wurde. Irgendwie kamen die auf dein Passwort, weil es zu schlecht war oder weil halt irgendeiner deiner Dienstleister gehackt wurde. Und dann können die dir von deinem E-Mail-Account dann was schicken als Beweis: „Wir haben alles von dir.“ Aber mehr haben die dann gar nicht.
Aber ja, solche Sachen kommen auch da. Natürlich ist mein erster Rat auch: Zahlt nichts. Aber sonst ruft euch jemanden, der Ahnung davon hat und der mal guckt. Jetzt nicht bei jeder Phishing-Mail, das nicht. Aber wenn wirklich irgendwas ist, einer eurer Accounts wurde gehackt, holt euch jemanden, der Ahnung hat. Das definitiv.
44:11Die häufigsten Fehler nach einem Angriff
Was machen deiner Meinung nach Unternehmer nach einem Angriff teilweise echt extrem falsch, wo die voll ins Fettnäpfchen treten oder so?
Ich sag mal so: Alle Unternehmer, mit denen ich ja zu tun habe, die kommen dann ja richtigerweise zu mir und die machen dann nichts falsch. Was ich allerdings schon gehört habe, ganz viel: dass die drauf eingehen, dass die denken: „Ach, guck mal, die fordern jetzt nur irgendwie 2.000 € oder sowas. Das ist ja günstiger, als wenn wir uns jetzt einen Anwalt holen, der da irgendwie gegen vorgeht.“ Also es wird oft im blinden Gehorsam bezahlt.
Und was auch oft passiert: Es ist irgendein Cybervorfall und dann nehmen die direkt alles vom Strom und denken, jetzt ist alles geklärt. Aber das kann wieder auch Beweise vernichten und sowas. Also, dass die dann direkt alles komplett ausmachen, ausstecken, vom Strom nehmen, auch das ist nicht immer die beste Lösung. Also, dass die dann ohne Sinn und Verstand handeln und vorher kein Sicherheitskonzept hatten.
Und man muss sich vorher als Unternehmer, auch da wieder: Ihr seid Unternehmer, ihr habt Verantwortung für eure Daten, für die Kundendaten und sowas alles. Schützt die und habt Vorkehrungen. Was passiert, wenn ich gehackt werde? Habe ich ein Backup? Habe ich das Backup auf demselben Laptop? Oder wenn bei euch eingebrochen wird, liegt das Backup neben dem Laptop oder habe ich das irgendwo noch mal mehrfach gesichert?
Also habt einen Plan, was passiert, wenn was ist, und danach nicht kopflos handeln. Sondern habt vielleicht dann auch vorher schon mal einen Ansprechpartner, den ihr ansprechen könnt, und nehmt da jemanden eurer Wahl und arbeitet mit dem zusammen und macht nicht alles.
45:49Social Engineering: mit Klemmbrett ins Unternehmen
Ja, auf jeden Fall, kann ich nachvollziehen. Wenn du ein Unternehmen angreifen wollen würdest, wo würdest du eigentlich zuerst drauf gehen?
Aktuell sehe ich ja, wie gut das funktioniert bei den neuen Mitarbeitern. Also wenn ich es jetzt machen müsste: Ich finde auch so Sachen lustig, dass man wirklich noch oldschool, Ocean's-Eleven-mäßig oder sowas reingeht ins Unternehmen und dann irgendwie im Blaumann oder mit einer Leiter oder sowas dahingeht. Auch das mache ich teilweise für Kunden. Das ist dann Awareness und das bespreche ich dann vorher mit dem Geschäftsführer und sowas alles. Macht mir auch Spaß.
Also, dass wir dann reingehen und gucken: Wie sind die Social-Engineering-Skills? Dann gucken wir mal in dem neuen Unternehmen, die mich halt vielleicht noch nicht kennen als Datenschutzbeauftragten, dann gehe ich mal rein und guck mal, was ich da so sehen kann. Wenn ich in eine Arztpraxis reingehe, gucke ich mir mal an: Was für Patientendaten kann ich denn jetzt hier abgreifen? Da ist ganz oft dann der Bildschirm so gedreht, dass man gucken kann und sowas alles. Also, damit hat man schon ganz, ganz viele Sachen.
Man geht rein mit einem Klemmbrett oder mit einem Blaumann und sagt: „Ich muss hier irgendwas machen.“ Also, es reicht oft schon. Und dann steckt man einen USB-Stick rein und dann hat man es, oder man klaut einen Laptop, der gerade offen steht, oder sonst irgendwas. Das ist eine Methode, die Spaß macht. So könnte man es machen.
Und sonst, ja, Lücken finden. Also keine Anleitung machen, aber ich sag mal so: Die KI-Tools, besonders die aktuellen, besonders Claude ist da, dass die dafür gemacht sind, Sicherheitslücken zu finden, um die zu schließen. Natürlich. Die bösen Buben finden auch diese Lücken, aber die nutzen sie halt aus. Also, mit KI ist es sehr, sehr viel einfacher geworden, und auch das ist eine neue Herausforderung, auf die man sich vorbereiten muss.
Ja, das Social-Engineering-Thema finde ich persönlich auch noch mit am spannendsten. Vielleicht kennst du Marvin Wildhage von YouTube.
Ja, ja, klar.
Der ist ja mal als Maskottchen auf die DFB gegangen mit so ein paar Stickern oder so. Es ist schon verrückt, wenn man sich mal vorstellt: Okay, das war jetzt Reportage, whatever, aber es hätte auch ein Terrorist sein können oder irgendwas noch viel Schlimmeres sein können.
Oder auch, was ich vor kurzem gesehen habe: Da war irgendein Unternehmerevent und der Typ hat da gesehen, die stehen alle fürs Essen an und so, hat sich dazugestellt, hat sich auch Essen geholt. Niemand hat irgendwas gefragt und der kann einfach komplett alles mitmachen, kostenlos.
Ja, ich meine, Louvre lief auch ähnlich. Wann war das, letztes Jahr? Die sind da auch einfach mit Blaumännern und Leitern und so reingegangen. Ich hab's jetzt nicht mal 100 % im Kopf, aber auch das ging in diese Richtung. Und auch da gibt's ja 1.000 Filme, „Catch Me If You Can“ und sowas alles. Das kommt ja alles nicht von ungefähr.
Das funktioniert tatsächlich, weil die Leute denken: „Ja klar, kommt da jetzt jemand, der die Heizung reparieren muss. Ja, kann ja sein, lasse ich den mal rein.“ Und da müssen alle im Unternehmen wissen: Wenn sowas passiert, klärt das ab. Ist das legit, dass der jetzt hier reinkommt? Also klärt das mit dem Vorgesetzten oder Geschäftsführer, wer auch immer.
Klärt das ab: Kommt heute wirklich jemand? Ist das in Ordnung? Und im Zweifel ruft ihr bei der angeblichen Firma an. Auch das kennt man ja, dass jemand zum Stromablesen kommt mit dem Klemmbrett. Auch das gibt's ja im Privathaushalt, und dann wird da alles ausgeraubt oder sonst irgendwas. Das gibt's ja selbst bei privat, und bei Firmen ist das natürlich noch lohnenswerter.
Wobei ich aber natürlich sagen muss, dass dieses Social Engineering wirklich jetzt vor Ort natürlich weniger geworden ist im Gegensatz zu KI-gestützten Phishing-Angriffen oder Cyberangriffen. Aber ich finde die lustig halt.
Ja, vor allem die Großen sind dann doch schon sehr geschützt mittlerweile. Als ich, wie gesagt, in diesem Konzern gearbeitet habe, da hatten wir dann so Pässe, die immer kontrolliert wurden, die gescannt wurden. Wenn da irgendwer unaufgefordert aufgetaucht ist, wurden die erstmal weggeschickt, wurde erstmal alles gecheckt.
So muss es sein.
Genau. Und dann wurden die erst reingelassen und so weiter und so fort.
Genau, da gab's eine Besucherregelung, also sowas mache ich mit meinen Konzernkunden. Ich habe auch einige Konzerne bei mir drin. Ich war auch letztens in Amerika, da läuft es wieder ganz anders. Da war ich in Kalifornien, auch für einen Kunden habe ich da ein bisschen geguckt, wie es da läuft. Und da ist es dann noch mal krasser, wer da rein darf und wer nicht und wer da wie abgetastet wird, und mit Waffen und sowas alles.
Aber auch hier: Eine vernünftige Besucherregelung muss es da geben. Ist der angekündigt, der Handwerker? Ist der nicht angekündigt? Und wenn er nicht angekündigt ist, dann muss erstmal gecheckt werden, ob der da rein darf, und dann auch, dass der dann nicht alleine einfach irgendwas machen darf, sondern in Begleitung. Also all das muss geregelt sein und ist es in guten Unternehmen halt auch.
50:26200 Mails am Tag und ein falscher Klick
Deiner Erfahrung nach: Mit welcher Betrugsmasche, das werden wahrscheinlich die KI-Spam-Mails sein, könnte man denn einen erfahrenen Unternehmer heute eigentlich easy übers Ohr hauen?
Ja, klar. Einfach ausnutzen, dass wir heute als Unternehmer jeden Tag 200 E-Mails im Postfach haben, und einfach drauf hoffen, dass er da mal einen falschen Klick macht. Das auf jeden Fall.
Was auch funktioniert, besonders bei Unternehmern, die Umsatz wollen, ist, dass das angebliche potenzielle Kunden sind, die sich dann melden und dann irgendwas haben wollen, und dass man da dann dadurch Informationen kriegt. Auch das sind Möglichkeiten. Aber ja, Phishing-Mails sind schon sehr, sehr verbreitet und sehr gut aktuell, und dadurch gibt's oft Probleme.
Wenn man solche Phishing-Mails bekommt und es sind jetzt nicht mehr diese leicht erkennbaren Phishing-Mails, was kann man denn dann noch dagegen machen? Also das als Spam markieren bringt ja nichts. Die werden dann wieder den nächsten Absender haben und das nächste Unternehmen, von dem die das schicken.
Ja, ist eine Never-ending Story. Das ist ein Katz-und-Maus-Spiel tatsächlich. Was ist gerade besser: die Spamfilter oder die Angreifer? Das war jahrelang immer ziemlich gleich, und jetzt halt, seit KI, ist es so, dass die Angreifer da ganz neue Mittel gekriegt haben.
Ja, viel mehr kann man dann nicht machen. Einfach bei der nächsten Mail es wieder erkennen.
Klar, den Absender sperren und sowas. Alles klar. Man kann es bei der Bundesnetzagentur melden und sowas alles. Das sind Sachen, aber das verhindert nicht, dass die dann wieder von einem anderen Account weiterschreiben.
Ja, und denen ist eh egal, ob die gemeldet werden. Geht trotzdem weiter.
Genau. Und dann halt: Man braucht Prozesse im Unternehmen, dass es halt nicht möglich ist. Wenn jetzt jemand wie in Berlin, die hat ein reCAPTCHA gelöst, und durch diese Tastenkombination, da stand dann: „Drück die und die Tastenkombination und dann löst du das reCAPTCHA“, und dadurch ist das dann passiert, dass die ein Einfallstor geschaffen haben.
Einfach muss man natürlich auch als Unternehmen eine so fähige IT haben, IT-Security haben, dass das gar nicht möglich ist durch so ein paar falsche Klicks. Die DSGVO fordert technische und organisatorische Maßnahmen. Also einmal die IT-Security, technisch muss die gut sein, aber auch der Nutzer muss aware sein.
52:45Warum eine Schulung im Jahr nicht mehr reicht
Das heißt, das ist wirklich die wichtigste Sache, dass die Mitarbeiter alle Bescheid wissen: Das sind die aktuellen Themen. Und so alle zwei Jahre, wie das früher noch war, eine Datenschutzschulung, ist da gar nicht mehr ausreichend aktuell. Das muss schon häufiger sein.
Ich arbeite immer gerne aus einer Mischung aus wirklich am besten Präsenz, wirklich vor den Leuten stehen, mit denen reden. Da kommt ein ganz anderer Vibe, da redet man ganz anders, als wenn das irgendwie ein Online-Ding ist. Sonst aber wenigstens ein Live-Online-Meeting, wenn die irgendwo sonst verteilt sitzen, dass die wenigstens alle live da sind, Fragen stellen, vielleicht interagieren, zwischendurch mal Fragen beantworten im Chat, wer wo sitzt, sowas alles. Dass die sich auch melden und Handzeichen machen und auch sprechen dürfen und sowas.
Das ist eine wichtige Sache, aber halt einmal im Jahr reicht nicht aus. Kombiniert das mit sowas wie Phishing-Attacken, mit so Testmails, kombiniert das mit diesen Durchklickschulungen, dass die da jeden Monat irgendwie noch was machen müssen, also dass das so ein Gesamtding ist. Eine Sache alleine ist selten ausreichend. Also wirklich, das ist den aktuellen Gefahren nicht angemessen. Deswegen würde ich da sagen: Macht zwei, drei Sachen in Kombination.
Aber das Wichtigste ist wirklich, besonders je größer das Unternehmen wird: Holt euch mal jemanden rein, der wirklich eine Schulung bei euch gibt. Da kommt tausendmal mehr bei rum.
Ich gehe immer hin und geb den Unternehmen direkt beim Onboarding, dass die ein Schulungsvideo von mir bekommen. Das geht 35 Minuten, da gucken die die Basics Datenschutz, weil ich kann nicht zu jedem Kunden immer, wenn die einen neuen Mitarbeiter haben, sofort die Schulung machen. Das heißt, irgendwas müssen die haben, bevor die in die erste Live-Schulung kommen von mir. Und dann sehen die das Video und dann stelle ich Nachfragen zu diesem Video. Da bleibt nichts hängen.
Da müssen wir ganz ehrlich sein, da bleibt nur ganz, ganz wenig hängen. Und wenn die mal so eine Live-Schulung gehabt haben, danach sieht das ganz anders aus, weil da kannst du ganz anders interagieren, als wenn die einfach nur vorm PC sitzen.
Ja, die Aufmerksamkeit ist eine ganz andere. Es ist ja auch viel respektloser, wenn man jemanden live vor sich hat, dann aufs Handy zu gucken, als wenn man einer von 100 Leuten im Zoom-Raum ist, sage ich mal.
Ja, auch da sage ich: Macht die Kamera an. Also, ich will euch danach Zertifikate geben. Wenn ich zum Beispiel eine KI-Schulung gebe, dann gebe ich danach Zertifikate über diese KI-Kompetenz nach Artikel 4 KI-Verordnung, die braucht jeder. Das ist auch sinnvoll, dass jeder, der KI nutzt, und eigentlich auch die, die keine KI nutzen, weil die Angreifer nutzen ja KI, eine gewisse Art von KI-Kompetenz haben.
Was sind so die aktuellen Gefahren? Was darf man irgendwo eingeben? Was muss man für Einstellungen machen? Was für Tools sollte man nutzen? So eine Grundschulung zur KI-Kompetenz, wenn ich die gebe in den Unternehmen: Ich gebe keinem ein Zertifikat, der dann irgendwie da zwei Stunden saß und seinen Bildschirm aus hatte und vielleicht Netflix geguckt hat oder andere E-Mails geschrieben hat.
Also, das mache ich nur bei Leuten, die interagiert haben. Wo die abgestimmt haben, wenn ich mal eine Frage reinstelle, wo wirklich Interaktion war, wo ich weiß, die haben zugehört und die Kamera anhatten, dann können wir drüber reden. Aber sonst, wenn die einfach nur da waren, das Video geguckt haben, da bleibt nichts hängen. Da kann ich nicht guten Gewissens sagen: Die Person hat jetzt irgendwie auch nur ansatzweise eine Art von KI-Kompetenz.
Ja, ich finde, die Leute brauchen nicht nur die KI-Kompetenz, die brauchen auch eine gewisse IT-Kompetenz. Ich meine, die KI arbeitet ja unfassbar viel mit Programmierzeug, also die skriptet ja viel, die kann ja ein Terminal auch nutzen, die kann den PC bedienen et cetera. Und ich finde, man muss schon verstehen, was dahinter auch passiert, um noch deutlich besser einschätzen zu können, was die KI da eigentlich macht, was man der KI da eigentlich überhaupt an Daten gibt, Möglichkeiten gibt et cetera.
Weil dann kann man Gefahren, finde ich, auch deutlich besser selbst einschätzen. Wenn ich keine Ahnung habe, was die ganzen Terminal-Commands sind, dann kann die KI ja sonst was machen.
Ja, aber das gehört zu einer guten KI-Schulung dazu, auf jeden Fall. Also das ist einer der Bestandteile. Definitiv.
56:36150.000 Mails ohne Einwilligung und andere Fälle
Was war bei dir so eigentlich der krasseste Fall, den du mal selbst begleitet hast, über den du auch sprechen darfst, wo cybersicherheits- oder datenschutztechnisch irgendwas krass passiert ist?
Ja, ich darf ja anonymisiert über alle sprechen. Also das, was ich vorhin erzählt hatte mit den Nebenwirkungsmeldungen, da werde ich jetzt mit Sicherheit nicht sagen, wer das war. Also logisch. Und auch nicht, wenn da jemand mal sonst irgendwie gehackt wurde, natürlich. Also, ich habe so viele Kunden und so viele schon betreut, dass man da keine Rückschlüsse ziehen kann.
Schön fand ich einen Fall. Also das mit den Nebenwirkungsmeldungen war natürlich eine krasse Sache, definitiv. Aber schön fand ich auch eine Sache, wo ein Onlineshop einen anderen Onlineshop aufgekauft hat. Marktführer hat den zweiten Marktführer aufgekauft. Ich habe die betreut und habe ganz klar gesagt, was die dürfen, was die nicht dürfen mit Einwilligung von Newsletterdaten zum Beispiel, und wem man dann noch weiter was schicken darf und wem nicht.
Und durch irgendeinen Systemfehler, durch wie auch immer, nennen wir es Systemfehler, Fehler von den Menschen dahinter, vollkommen irrelevant, sind an 150.000 Leute, abgerundet, E-Mails rausgegangen. 150.000, ohne Einwilligung, und die dann gesagt haben: „Was ist das denn für eine Firma? Kennen wir ja gar nicht.“ Was glaubst du, wie viele davon sich beschwert haben?
Ja, wir leben hier in Deutschland, beschweren sich gerne die Leute. Da kam eine Flut an Mails. Das Schlimmste war, die nächste Mail war schon programmiert. Das war so eine Follow-up-Mail von einem auf den anderen Tag, die ging dann auch noch raus. Und das ging dann alles weg und da war Highlife. Das hat Monate gedauert in der Aufarbeitung.
Da habe ich dann Anwälte aus Köln, mit denen ich sehr, sehr gut zusammenarbeite seit vielen Jahren, die habe ich dann dazugeholt. Und auch da haben wir es geschafft, meine 100-%-Quote aufrechtzuhalten. Auch da haben wir kein Bußgeld gekriegt, obwohl das natürlich ein absoluter Fauxpas war. Also schlimmer kann man es sich gar nicht vorstellen, was Datenschutz angeht.
Für keine dieser Sachen gab es eine Einwilligung oder sowas. Das ist halt passiert. Die Daten waren halt noch da, durften aber nicht genutzt werden. Und das war ein Riesenfall auf jeden Fall. Das definitiv.
Ja, und das mit den Nebenwirkungsmeldungen, da war auch wochenlang Highlife, und Forensiker und Landeskriminalamt und Aufsichtsbehörden. Da hatten wir jeden Tag Spaß mit. Auf jeden Fall, das sind so größere Fälle, die ich dabei hatte.
Aber auch die kleinen haben es in sich. Jetzt zum Beispiel, da kamen ganz viele Fotografen vor kurzem. Wann war das? Im Juni muss das gewesen sein, um Pfingsten rum war das. Da wurde ein Anbieter gehackt, der die Bilder von Fotografen, wenn man zum Beispiel Kita-Fotograf ist oder sowas, wenn dann diese Bilder an die Eltern weitergegeben werden. Diese Plattform wurde gehackt und dementsprechend kann man sich halt vorstellen, wie viele Kinderfotos dann auf einmal von Kleinkindern online waren.
Das war ein Riesenfall, wo ich dann auch, weiß ich nicht, bestimmt 15, 16, 17 von den selbstständigen Fotografen, die natürlich von Datenschutz alle keine Ahnung haben und von diesen ganzen Sachen, die haben mich aufgelöst angerufen, haben gedacht: „Komme ich jetzt ins Gefängnis?“ und sowas alles. Da gab's ein Riesenproblem. Und die meisten von denen hatten zum Beispiel keinen Vertrag abgeschlossen mit diesem Dienst, keinen Auftragsverarbeitungsvertrag abgeschlossen mit diesem Dienst.
Die hatten ein Riesenproblem. Also die waren es dann selber nicht schuld, und auch da geht die Aufsichtsbehörde jetzt nicht hin und gibt dann jedem von denen irgendwie riesen Bußgelder, weil die da Mist gebaut haben. Aber man muss dann vernünftig agieren. Aber da ist schon einiges zusammengekommen.
Ja, wenn ich auch für Kunden dann zum Beispiel die Websites hochlade, gehe ich einfach daher, klick mich da rein, klick für den einfach direkt diesen Vertrag an. Also ich frag da gar nichts, sag da nichts, das muss einfach da sein. Deswegen klick ich mich da für die immer durch, weil es einfach bescheuert ist, wenn man es nicht hat. Und es ist schon bitter.
1:00:47Tatort Mittelstand und Schlusswort
Gut. Dann vielen Dank dir für die ganzen Informationen. Fand ich sehr, sehr spannend. Und woran arbeitest du gerade und wo kann man dich finden?
Woran arbeite ich gerade? Ich habe gerade einige Keynotes vor der Brust, also einige Vorträge, auf der IDACON zum Beispiel, auf der TÜV-Datenschutzkonferenz und sowas. Und da werde ich dann auch Datenschützer, die jetzt noch nicht so bewandert sind, was KI-Verordnung und sowas angeht, die werde ich da ein bisschen ausbilden, die nächste Generation der Datenschützer. Also, da bin ich gerade viel dran, da die Konzepte zu schreiben, dass ich da die Schulungen und Workshops geben kann. Das ist gerade ein großes Ding.
Man findet mich am allerbesten auf LinkedIn. Da bin ich sehr, sehr aktiv, auch jeden Tag. Und sonst ist das wirklich das nächste große Ding, auch herzliche Einladung, aber du bist gerade in Kroatien: Am 14.11. im schönen Rheinland in Monheim am Rhein mache ich den zweiten Tatort Mittelstand. Der erste war im Frühling und der kam so super an, dass ich jetzt eine zweite Veranstaltung mache.
Also wirklich eine Live-Veranstaltung, nicht online oder sowas, live vor Ort mit bestem Catering und sowas alles. Und da habe ich dann halt meine Leute, mit denen ich halt seit vielen Jahren vertrauensvoll zusammenarbeite, die kommen da zusammen und da wird's Keynotes geben.
Beim letzten Mal war ein Kampfkunstgroßmeister da, der dann Selbstverteidigungssachen vorgeführt hat, auch so ein bisschen, dass das Mindset so ist, dass man nicht Daten preisgibt und sowas alles. Also so auch physische Sicherheit. Dann ist da eine Ex-Kriminalpolizeibeamtin, Oberkommissarin, die dann darüber redet, wie die Angreifer so ticken.
Dann sind da die Dienstleister, mit denen ich zusammenarbeite. Das, was ich gerade so ein bisschen angeschnitten habe: Was passiert beim Cybervorfall? Dann ist da die größte deutsche Versicherung vor Ort, die so ein bisschen aus dem Nähkästchen plaudert und natürlich noch mal 1.000 mehr Fälle betreut hat und sowas alles.
Dann, das Highlight ist immer, kommt jetzt auch wieder: Datenträgerspürhunde kommen extra aus dem Schwarzwald hier ins Rheinland. Die Polizistin, oder ehemalige Polizistin, versteckt dann so Abhörwanzen und sowas alles und Handys im ganzen Raum, und der Hund erschnüffelt das dann alles und findet das dann. Das ist superspannend, ist der Oberhammer.
Auch da, meine Konzernkunden, das ist natürlich für Mittelstand nicht relevant, nicht großartig, aber meine Konzernkunden, die wurden sofort hellhörig. Die haben alle gesagt: „Ja, wir gehen sonst immer, wenn wir unsere Jahreshauptversammlung haben, müssen wir hier mit Detektoren rumgehen und alles absuchen und sowas.“ Und da hilft so ein, Ace heißt sie, der Hund, hilft da natürlich ungemein. Und das ist natürlich ein Highlight ohne Ende. Die sammelt da alles ab und die ist supersüß und die ist dann dabei.
Dann ist da ein Showhacker, der beim letzten Mal auch so ein paar Minuten live vor Ort gemacht hat. Diesmal kriegt der einen ganzen Vortrag, der dann live vor Ort die Handys der Leute hackt, und die gucken dann dabei zu. Ich saß da mit offenem Mund, und ich habe Ahnung von dem Thema.
Also so Sachen, ich nenn es mal Infotainment. Ganz, ganz viel nehmen die Leute mit. Geht 8 Stunden, ist ein Samstag, wo die dann wirklich ganz, ganz viel mitnehmen am Ende. Aber halt auch: Alle gehen da mit einem Lachen raus, definitiv. Weil ich bin halt nicht der typische Datenschützer, der da irgendwie langweilig die Artikel vorliest, sondern halt alles so praktisch statt Paragraphen macht.
Superspannendes Event. Ich freue mich unglaublich drauf, ein paar Karten gibt's auch noch. Freue mich da auf die zweite Runde und ja, 14.11., Tatort Mittelstand hier in Monheim am Rhein. Wird super.
Cool. Wie kommt man denn an die Karten, wenn man da ran möchte?
tatort-mittelstand.de. Oder selbstverständlich im Fokusbereich bei meinem LinkedIn, ist das natürlich auffindbar.
Ja. Werden wir alles unten in der Videobeschreibung auch verlinken oder in der Spotify-Beschreibung, da gerne mal reinschauen. Und ansonsten danke dir fürs Teilen, dir noch einen wunderschönen Tag.
Ebenfalls. Ciao.
Ciao.
Ich hoffe, der Podcast mit Marc hat dir so sehr gefallen wie mir das Gespräch und du konntest für dich einiges mitnehmen. Gerade bei Datenschutz und KI muss man als Unternehmer nicht alles selbst wissen, aber man sollte wissen, wo die eigenen Risiken liegen und wer einem dabei helfen kann.
Wie Marc gesagt hat: Man muss einfach bei diesem Thema Verantwortung übernehmen. Man hat Freiheiten als Unternehmer, man muss aber auch in gewissen Punkten Verantwortung übernehmen.
Schreib gerne mal in die Kommentare, welcher Gedanke bei dir hängen geblieben ist, und lass uns gerne auch ein Like und ein Abo da. Alle Links zu Marc findest du unten in der Video- oder Podcastbeschreibung. Ich wünsche dir noch einen wunderschönen Tag. Bis dann. Ciao.
Ich brauche eine Website, die mir qualifizierte Leads bringt!
